ITSEC Bongkar Bahaya Serangan GodDamn Ransomware, Begini Modusnya
Rangkuman otomatis · disusun dengan AI
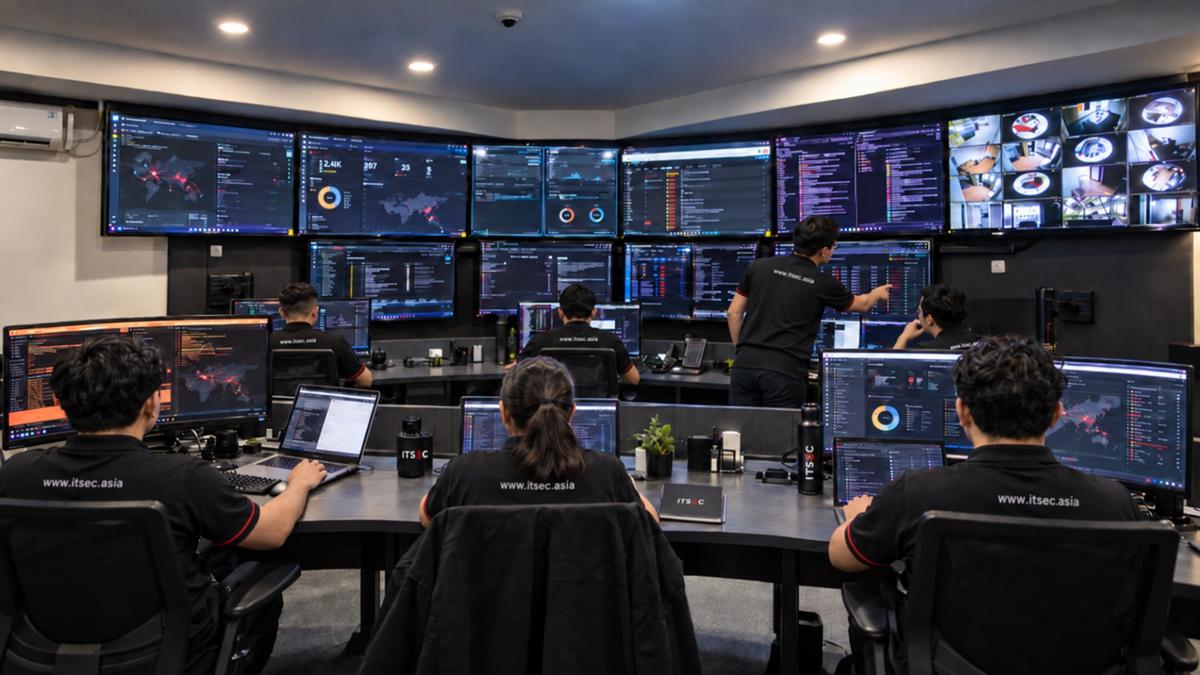
ITSEC Asia mengungkap modus serangan ransomware GodDamn yang merupakan rangkaian penyusupan jaringan sebelum data dienkripsi. Berdasarkan riset hingga 10 Agustus 2026, serangan ini mencakup eksekusi berkas mencurigakan, perubahan Registry, pemindaian jaringan (ARP/SMB), serta modifikasi berkas sebelum nota tebusan muncul. Penyerang berhasil menguasai minimal 10 host dalam satu kasus sebelum mengaktifkan ransomware di lingkungan Windows maupun Linux. Ransomware juga menggunakan PoisonX, driver kernel jahat untuk menonaktifkan produk keamanan siber. ITSEC merekomendasikan memperkuat deteksi perilaku, meningkatkan visibilitas jaringan/endpoint, serta memperketat perlindungan backup. Fokus pertahanan harus bergeser dari indikator malware ke analisis perilaku serangan secara menyeluruh.
Bagikan
Berita terkait
Mantax Otax Viral, Malware Buatan RI Bobol Rekening Lewat HP Android
CNBC Indonesia · 14 September 2026 pukul 10.50
Malware Asal Indonesia Bisa Intip Chat WhatsApp dan Telegram
Detik.com · 12 September 2026 pukul 08.18
AI Bawa Bahaya Besar, Banyak yang Masih Belum Sadar
CNBC Indonesia · 11 September 2026 pukul 15.15
Transaksi Digital Capai 5,5 Miliar, Perbankan Diminta Siap Hadapi Serangan Siber
Warta Ekonomi · 9 September 2026 pukul 19.07